 買取機能
 店頭販売機能
 EC機能
 顧客管理機能
 KPI管理機能
 在庫管理機能
 会計機能
 LINEミニアプリ
 宅配買取機能
 質機能
 トレカ自動査定
 ささげ代行サービス
 周辺機器一覧
 周辺機器オンラインショップ
 出品管理サービス
 出品代行サービス
 ECサイト分析ツール
 リユース参入支援
 LINEミニアプリ
 宅配買取機能
 質機能
 トレカ自動査定
 ささげ代行サービス
 周辺機器
 全て
 リサイクル
 商材専門店
 質業
 買取専門店
 050-3172-1502
RECOREのセキュリティへの取り組みについて
RECOREをご利用の企業の皆様へ
平素よりRECOREをご利用いただき、誠にありがとうございます。
RECOREでは、ご利用企業様の業務データに加え、各企業様の小売店舗をご利用のお客様の個人情報もお預かりしています。これらの情報を保護するため、社内の管理体制を整え、セキュリティ対策に取り組んでいます。
本お知らせでは、ご利用企業様に向けて、RECOREの情報管理体制と、お客様情報の保護を含む具体的なセキュリティ対策の取り組みをご紹介します。
01.RECOREのセキュリティ体制
- 情報セキュリティマネジメントシステム(ISMS:情報セキュリティを管理するための体制・運用の仕組み)の国内規格 JIS Q 27001(国際規格 ISO/IEC 27001 に対応)の認証を取得しています(登録番号:IS 767453)。登録範囲は「小売企業向けクラウド型システムの開発・提供・運用保守」です。
分類:サービス
適用範囲:株式会社RECORE/RECORE事業 大阪本社 - 毎年、外部の審査機関による審査を受けています
- 社内に情報セキュリティの責任者と各部門の担当者を置き、代表が承認・監督する体制をとっています
- 全従業員を対象とした情報セキュリティ教育(理解度テスト付き)、内部監査、リスク評価を毎年行っています
02データの保管とシステム基盤
- データは Amazon Web Services(AWS)の東京リージョンに保管しています。バックアップを含め、国外には保管していません
- サービスとの通信を SSL/TLS(通信内容を保護する暗号化の仕組み)で暗号化しています
- 個人情報を管理するデータベースは、インターネットから直接接続できない非公開の領域に置いています
- システム基盤へのアクセス権限は、業務上必要な担当者に限って付与しています
お預かりするお客様情報の保護
ご利用企業様が店舗での買取や会員登録で取得し、RECOREで管理するお客様の情報についても、次の対策を行っています。
- お名前・ご住所などはインターネットから直接接続できない領域のデータベースで管理し、本人確認書類の画像は非公開の保管領域に暗号化して保存しています
- 小売店舗とRECOREの間の通信を TLS で暗号化しています
- 情報の管理の仕組みについて、第三者機関の認証(ISMS)を取得し、毎年審査を受けています
03想定されるサイバー攻撃とRECOREの対策
想定する攻撃と被害、各対策を以下にまとめています。
| 想定している攻撃 | 想定される被害 | RECOREの対策 |
|---|---|---|
| 不正ログイン・なりすまし | アカウントの不正利用による情報の閲覧・操作 | ログイン認証に AWS の認証基盤(Amazon Cognito)を利用しています。パスワードに文字数・文字種の条件を設け、入力を繰り返し誤るとログインが一時的に制限されます。ワンタイムパスワードによる2段階認証を任意で設定できるほか、アカウントごとにログインを許可する IP アドレスを制限できます。同じアカウントの同時ログインを防ぐ仕組みもあります |
| 他社・他の小売店舗のデータへの不正アクセス | 他の企業・小売店舗の情報の不正閲覧 | 小売店舗・スタッフ単位でアクセス権限を設定できます |
| SQL インジェクション | 不正な命令でデータベースの情報が不正に取得される | データベースへの問い合わせは、パラメータを分離する方式を基本としています |
| クロスサイトスクリプティング | 画面に不正なスクリプトを埋め込まれる | 入力値を自動でエスケープするフレームワークで画面を描画しています |
| 他サイトからの不正な操作(CSRF) | 利用者の意図しない操作が実行される | API はブラウザが自動送信しない認証トークン方式のため、他サイトからの不正な操作を受け付けにくい構造です |
| 通信の盗聴・改ざん | 通信の途中で内容を盗み見られる | 通信は TLS で暗号化し、HTTP でのアクセスは HTTPS に転送しています |
| サーバーへの直接侵入 | サーバーへの不正侵入 | アプリケーションサーバーは、外部から直接アクセスできないネットワークに配置しています |
04本人確認書類の画像の保護
古物営業法にもとづく本人確認の記録として、店頭・宅配買取で取り込んだ本人確認書類の画像を保存しています。
- 本人確認書類の画像は非公開の保管領域に暗号化して保存しています
- 画面に表示するときは、その都度、有効期限付きの一時的な URL を発行しています
05RECORE社内における情報の管理・取り扱い
- お預かりした会員情報を、弊社が閲覧することは原則としてありません
- お問い合わせへの対応など、ご利用企業様のご依頼にもとづいて確認が必要な場合に限り、指定された担当者が必要な範囲で確認します
- 確認に使うアカウントは社内で一元管理し、確認を行った担当者と日時を記録しています
- 確認は閲覧にとどめ、ご了承なくデータの出力や取引の登録などは行いません
- システムの操作や、データの作成・更新・削除は記録として残しています
06セキュリティインシデントへの対応体制
事故(インシデント)は影響度に応じて3段階に分類し、それぞれの対応を定めています
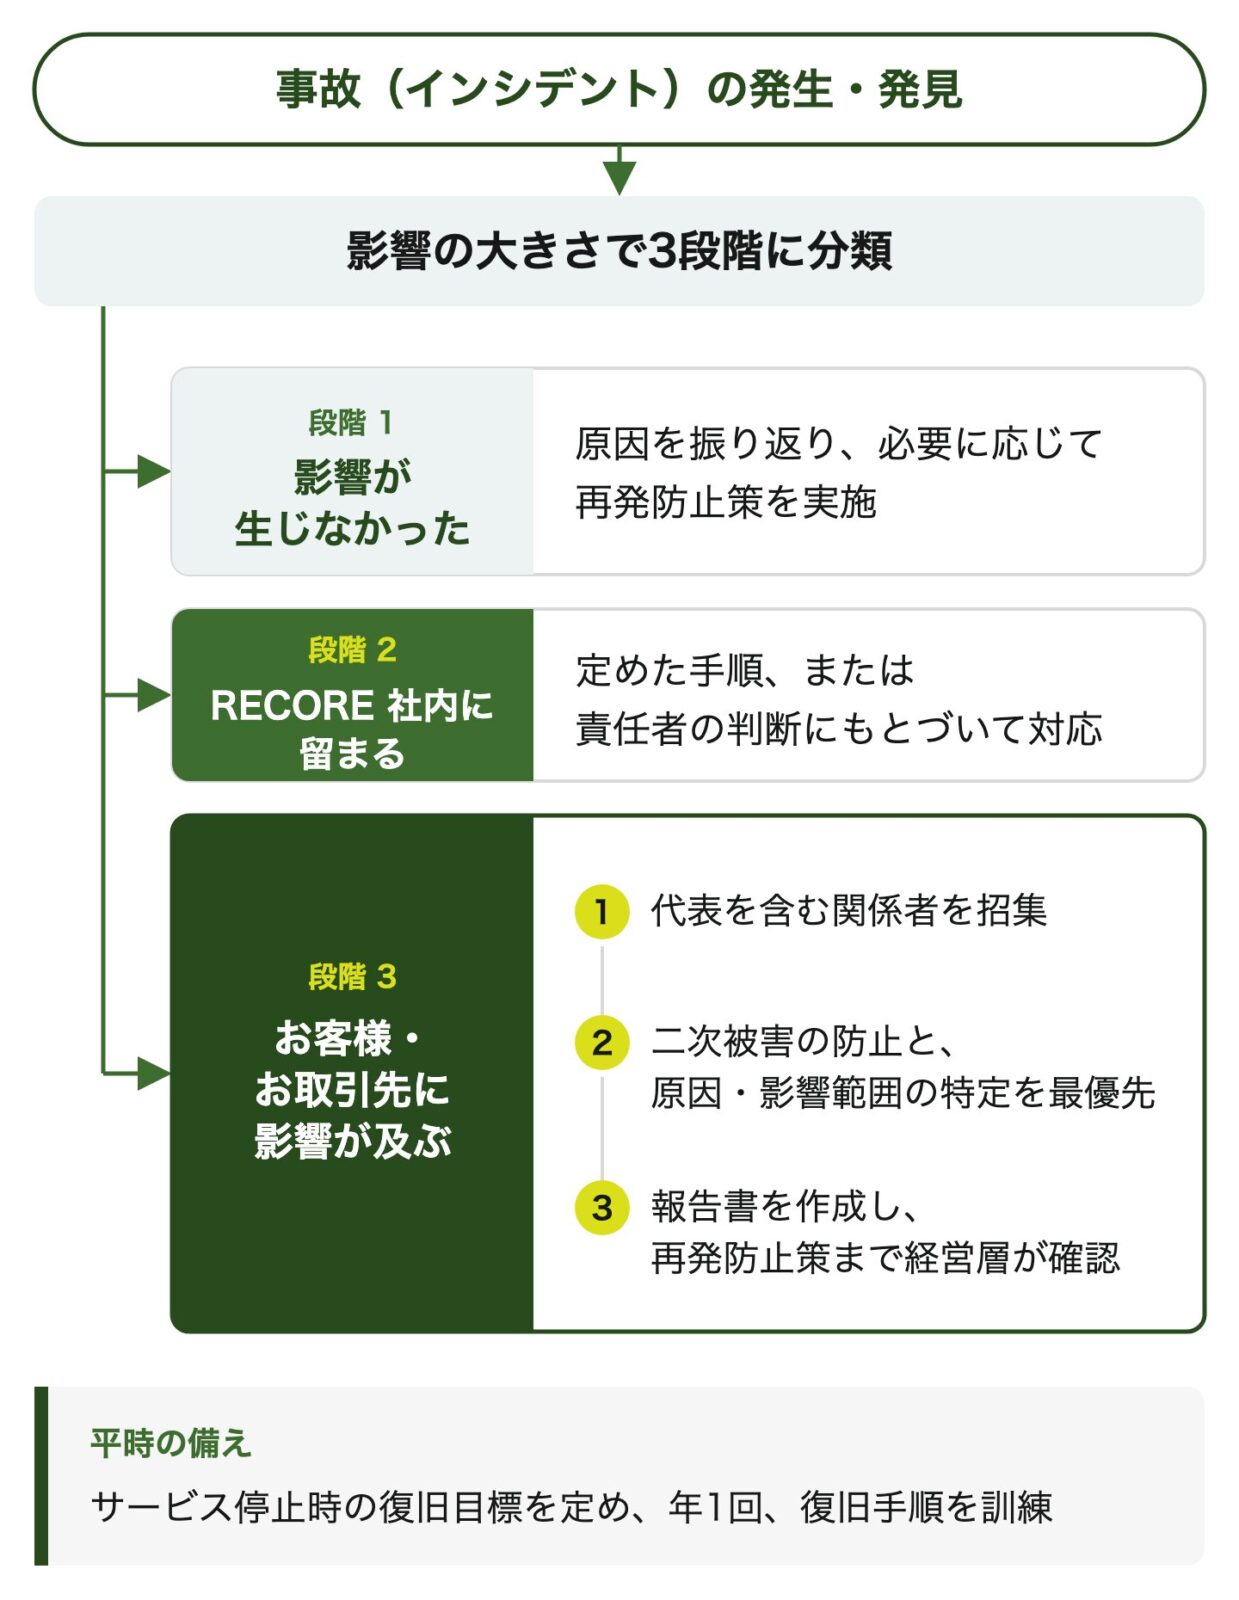
段階1:インシデントに至らなかった場合(ヒヤリハット)
原因を振り返り、必要に応じて再発防止策を実施します。
段階2:影響がRECORE社内に留まる場合
定めた手順に従って対応します。手順がない場合は、情報セキュリティ管理者が判断し、対応します。
段階3:影響がお客様・お取引先に及ぶ場合
情報セキュリティ管理者が代表を含む関係者を招集し、二次被害の防止と原因・影響範囲の特定を行います。対応後は「セキュリティインシデント報告書」を作成し、代表へ報告します。
ご利用企業様やそのお客様に影響が及ぶおそれがある場合は、代表を含む関係者を招集し、二次被害の防止と原因・影響範囲の特定を最優先に対応します。対応後は報告書を作成し、再発防止策まで経営層が確認します
サービス停止に備えた復旧体制
サービス停止時の復旧目標を定め、年1回、復旧手順の訓練を行っています
07安全なご利用に向けたお願い
安全にお使いいただくために、RECOREでは次の設定ができます。あわせて運用ルールの整備をお願いしています。
- スタッフごとに権限を設定し、会員情報の閲覧やデータの出力は必要な担当者に絞ってください
- 多要素認証(ワンタイムパスワード)をご利用ください
- CSV などで出力したファイルの保存先・共有方法に関する運用ルールを定めてください
お問い合わせ
本内容に関するご質問やお問い合わせは、RECOREヘルプページよりお問い合わせくださいますようお願いいたします。
お急ぎの場合は、お電話(06-6123-8015)にてご連絡くださいますようお願いいたします。
 お問い合わせ
 資料ダウンロード